기본 콘텐츠로 건너뛰기

[G Suite 11가지 새로운 보안 기능 소개]

 안전 제일 : 11 가지 새로운 G Suite 보안 기능 발표


많은 사람들이 원격으로 일하고 있기 때문에 원격에서 커뮤니케이션하면서 생산성을 유지하는 데 사용하는 도구가 안전해야 한다는 것이 그 어느 때보 다 중요합니다. 이것이 바로 오늘 Gmail, Meet 및 Chat에서 더욱 강력한 보안을 제공하는 새로운 업데이트를 발표하는 이유입니다. 또한 IT 관리자가 관리 콘솔에서 기기를 쉽게 관리하고 보호 할 수있는 새로운 방법을 공개하고 있습니다.


Gmail에서 BIMI 표준 지원


Gmail에는 여러 가지 방어 기능이 있지만 이메일은 크고 복잡한 상호 연결된 생태계에서 작동한다는 것을 알고 있습니다. 이것이 바로 Google이 Gmail을 안전하게 유지하는 것이 아니라 전체 생태계를 안전하게 유지하기 위해 노력하는 이유입니다.


Safe Browsing 및 TensorFlow Extended (TFX)를 사용하여 기술을 다른 사람이 이용할 수 있도록함으로써 여러 가지 방식으로이를 수행합니다. 산업 실무 그룹의 모범 사례를 협력하고 공유함으로써; 오늘날 전자 메일을 보호하는 많은 표준을 작성하고 구체화함으로써


오늘 우리는 작업중인 또 다른 표준 : 메시지 식별을 위한 브랜드 지표 (BIMI)의 파일럿을 발표하게되어 기쁘게 생각합니다. BIMI 파일럿을 통해 DMARC를 사용하여 이메일을 인증하는 조직은 회사 로고의 소유권을 확인하고 안전하게 Google에 전송할 수 있습니다. 이러한 인증 된 이메일이 다른 모든 남용 방지 검사를 통과하면 Gmail은 Gmail UI의 기존 아바타 슬롯에 로고를 표시하기 시작합니다.
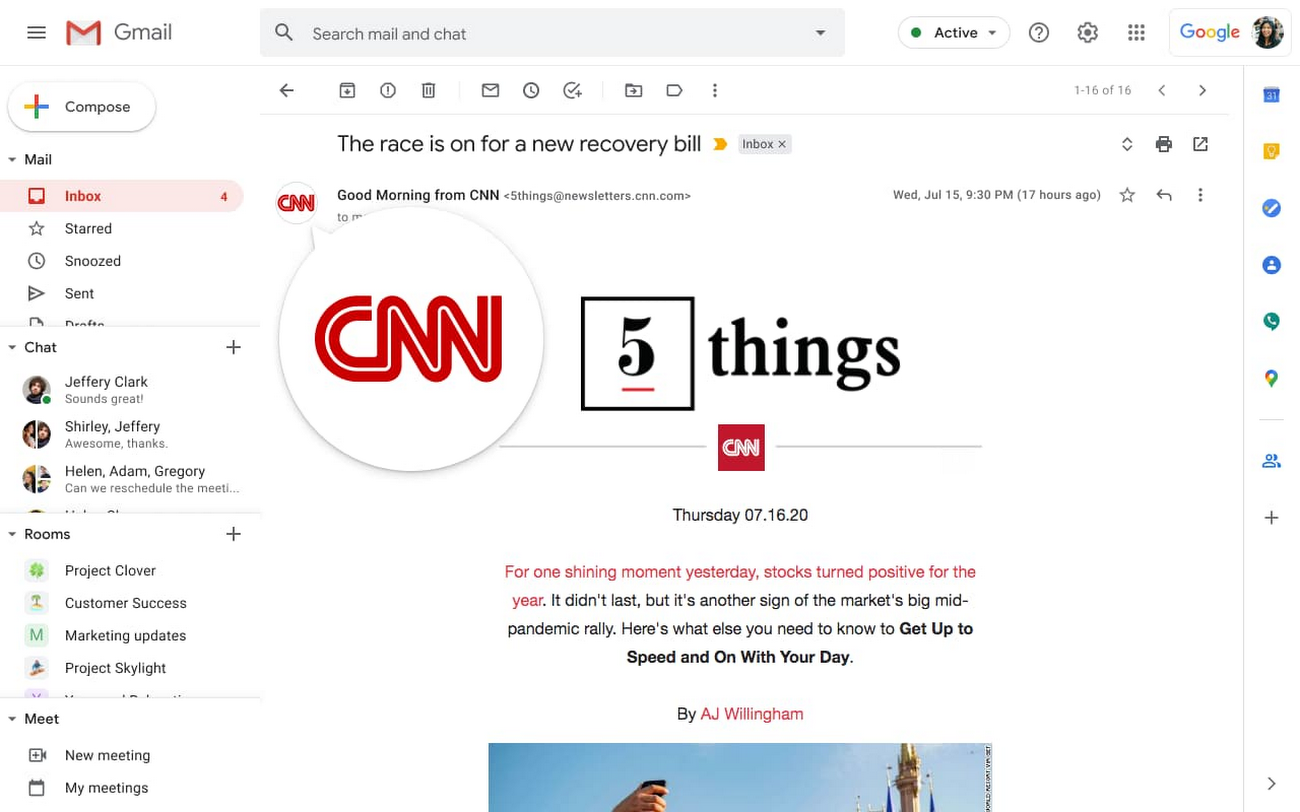


gmail logo display.png


BIMI는 전체 이메일 에코 시스템에 이점을 제공합니다. 강력한 인증을 요구함으로써 사용자와 이메일 보안 시스템은 이메일 소스에 대한 신뢰를 높일 수 있으며 발신자는 브랜드 신뢰를 활용하고 고객에게보다 몰입감있는 경험을 제공 할 수 있습니다.


Seth Blank 회장은“이메일을 통해 신뢰할 수있는 브랜드 인지도를 구축하려는 조직에게 BIMI는 강력한 인증을 구현하도록 장려 할 수있는 좋은 기회입니다. AuthIndicators 실무 그룹 및 Valimail 표준 및 기술 담당 부사장


앞으로 몇 주 안에 발신자 수가 제한되고 로고 소유권을 확인하는 인증 기관인 Entrust Datacard 및 DigiCert와 함께 BIMI 파일럿을 시작할 예정입니다. BIMI의 파일럿 후 출시를 준비하고 일반적으로 생태계를 보호하기 위해 조직에서 DMARC 채택을 권장합니다. 우리는 성공적인 파일럿을 기대하고 앞으로 몇 개월 안에 BIMI를 일반적으로 사용할 수있게되기를 기대하며,이 시점에서 조직은이 표준을 채택 할 것인지 선택할 수 있습니다. BIMI에 대한 자세한 내용은 실무 그룹 웹 사이트를 방문하십시오.


Google Meet에 대한 새로운 컨트롤


Gmail과 마찬가지로 Google Meet은 전 세계 사람들을 안전하게 연결합니다. 사람들이 그 어느 때보 다 지금 만나기를 기대하면서, 우리는 화상회의를 안전하게 유지하기 위한 새로운 방법을 위해 노력하고 있습니다. 앞으로 몇 주 안에 예정된 참가자 만 화상 회의에 참여할 수 있도록 새로운 보안 제어 기능을 출시 할 예정입니다. 초기 출시시 옵션은 소비자 및 G Suite for Education 계정에서 사용할 수 있습니다.


먼저, 회의 주최자가 회의를 “노크”하고 참여할 수 있는 사람을 보다 강력하게 제어합니다. 향상된 회의 노킹은 회의 일정 초대에 포함되지 않은 컨트롤을 명시 적으로 노크하여 회의에 입장하도록 요청하는 기존 컨트롤을 기반으로 합니다.


  • 참석자가 퇴장되면 주최자가 다시 초대하지 않는 한 동일한 미팅에 다시 참여할 수 없습니다.

  • 사용자의 노킹 요청이 여러 번 거부 된 경우 사용자는 미팅에 참여하기 위해 더 많은 요청을 보내지 못하게 자동으로 차단됩니다.


둘째, 간단한 클릭 몇 번으로 회의를보다 효과적으로 보호 할 수 있도록 고급 안전 잠금을 제공합니다.


  • 안전 잠금 장치를 사용하여 호스트는 일정 초대 또는 전화 등을 통해 사용자가 명시 적으로 승인해야하는 참여 방법을 결정할 수 있습니다.

  • 안전 잠금을 설정하면 모든 익명 사용자 (Google 계정에 로그인하지 않은 사용자)가 회의에 참여하려는 시도를 차단하고 호스트가 먼저 참가해야한다는 요구 사항이 적용됩니다.

  • 특정 안전 잠금 장치를 사용하면 주최자가 회의의 참가자 상호 작용 수준을 제어 할 수 있습니다. 채팅 잠금 및 현재 잠금은 주최자가 회의 내에서 채팅 및 발표 할 수있는 참석자를 제어 할 수 있도록 합니다.
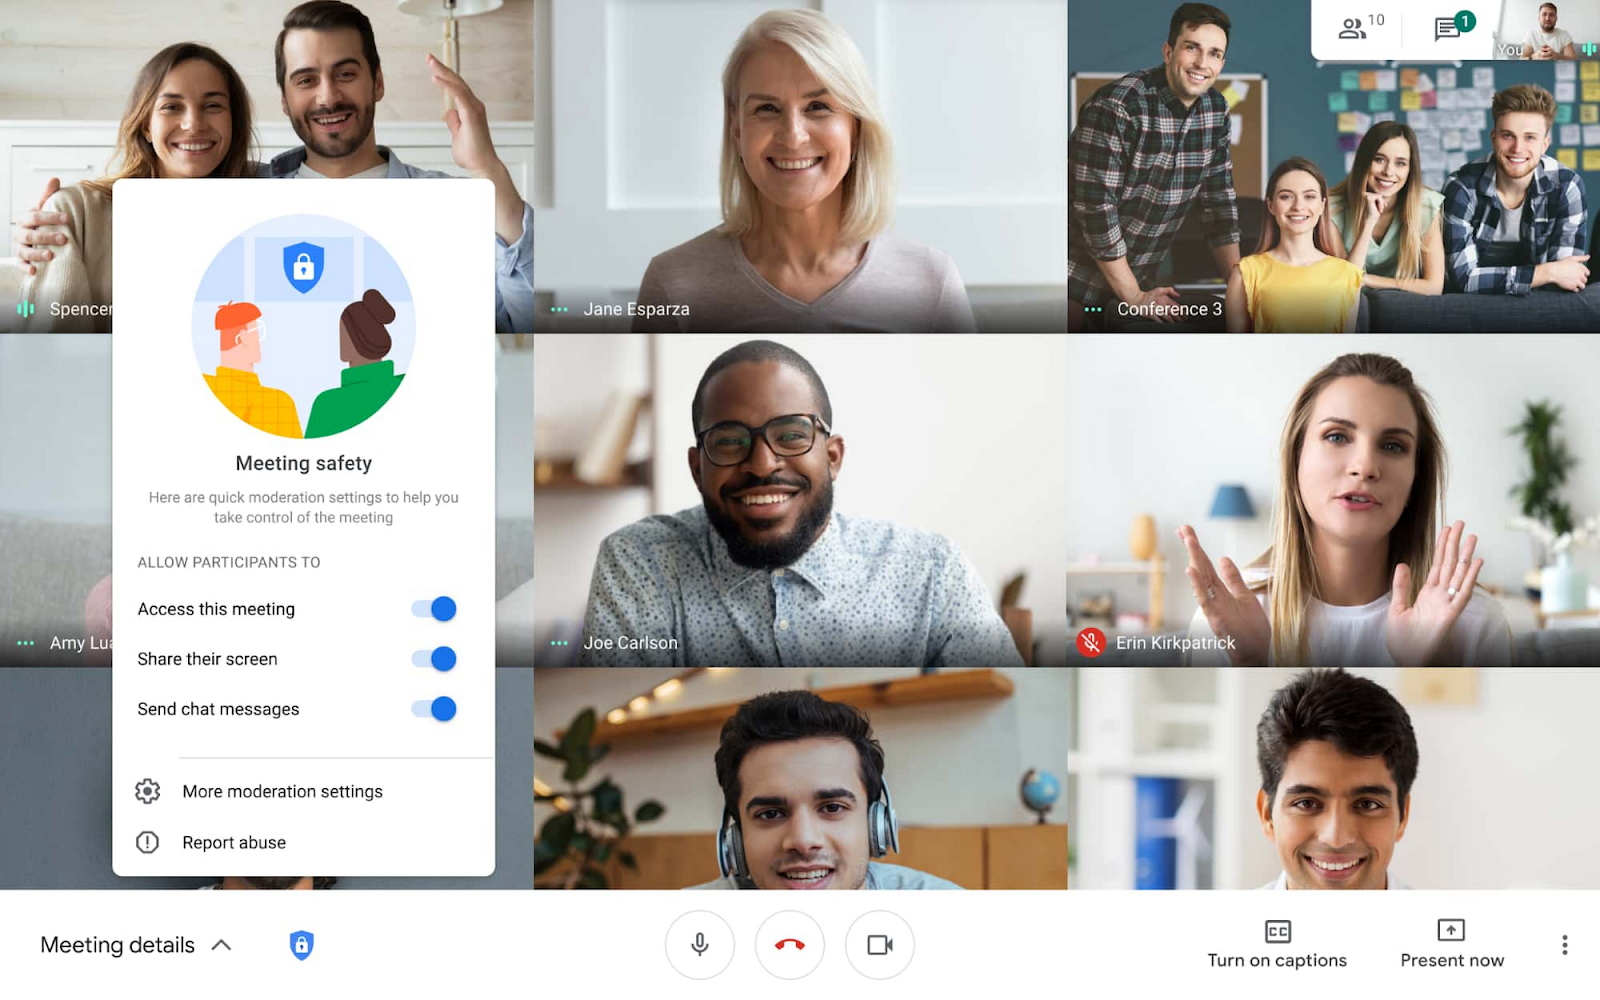

Meet Safety Locks.jpg

Meet Safety Locks


이러한 기능은 무차별 대입 공격을 방지하기 위해 이미 마련된 보호 기능을 추가하므로 공격자가 회의 코드를 추측하더라도 호스트의 허가 없이는 회의에 입장 할 수 없습니다. 호스트가 실수로 공격자를 승인하면 채팅 및 현재 잠금이 미팅 방해를 방지하는 데 도움이됩니다. 마지막으로 악용 사례가 발생하면 사용자는 회의에서 직접 악용 사례를보고 할 수 있습니다.


Google Chat의 새로운 보안 기능


채팅은 팀이 집, 사무실 또는 다른 곳에서 일할 때 효율적이고 생산적이며 협업적인 상태를 유지하도록 도와줍니다. 채팅 대화를 더욱 안전하게하기 위해 새로운 보안 기능을 출시하고 있습니다.


  • Gmail에 내장 된 강력한 피싱 방지 기능을 채팅으로 확장하고 있습니다. 채팅을 통해 링크가 전송되면 세이프 브라우징의 실시간 데이터와 대조하여 악의적 인 것으로 밝혀지면 신고됩니다.

  • 앞으로 몇 주 안에 악의적 인 활동이 의심되는 경우 대화방을보고하고 차단할 수 있습니다.
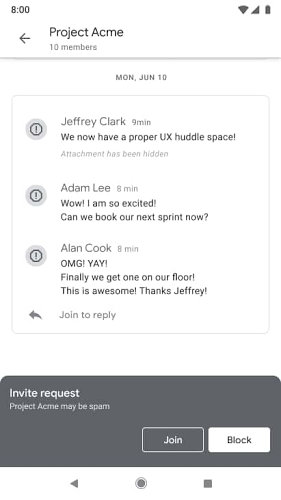

                    chat security features.jpg

  • Chat의 보안 신호와 G Suite의 나머지 부분을 활용하여 악의적 인 콘텐츠를 자동으로 감지하고 제한합니다. 예를 들어 스팸 초대는 스팸으로 분류되고 경우에 따라 자동으로 차단 될 수 있습니다.


관리자를위한 손쉬운 관리 및 추가 보안 제어


우리의 업무 방식은 6 개월 전과 크게 달라 보이며 IT 관리자는 인력을 온라인, 생산적 및 보안 상태로 유지하는 데 중심을두고 있습니다. 관리자가 조직을 안전하게 유지하는 데 도움이되는 몇 가지 새로운 기능이 도입되었습니다. 먼저, 기기 관리를 단순화하고 향상시킵니다.


  • G Suite 관리 콘솔에서 기기 페이지를 재 설계하여보다 직관적 인 기기 관리 탐색 기능을 포함하고 각 서비스에서 관리하는 기기 수를 빠르게 표시합니다.
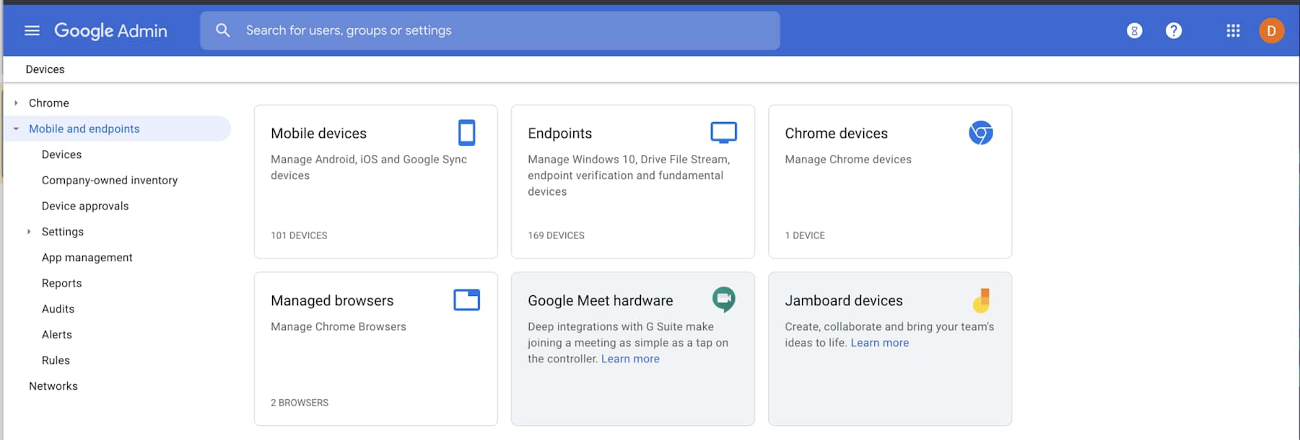
security control settings.jpg


  • 또한 Apple Business Manager (이전 DEP)와의 통합을 시작하여 G Suite Enterprise, G Suite Enterprise Essentials, Cloud Identity Premium 및 G Suite Enterprise for Education 관리자에게 회사 소유의 Apple을 간단하고 안전하게 배포 및 관리 할 수있는 기능을 제공합니다. iOS 기기.


둘째, 민감한 데이터를 보호하고 비공개로 유지하는 데 항상 우선 순위를 두 었으며, 오늘은 데이터에 대한 무단 액세스를 방지하는 데 도움이되는 데이터 손실 방지 기능의 또 다른 개선 사항을 발표합니다.


  • 관리자는 이제 자동화 된 IRM (정보 권한 관리) 컨트롤을 사용하여 최종 사용자가 민감한 콘텐츠가 포함 된 Google 드라이브 문서, 시트 및 슬라이드를 다운로드, 인쇄 또는 복사하는 것을 차단함으로써 데이터 유출을 방지 할 수 있습니다.

  • 이러한 컨트롤은 조직에 설정된 데이터 손실 방지 규칙과 연계되며 관리자는 Google 드라이브 내의 모든 파일을 전체 검사하고 모든 사용자에 대해 이러한 컨트롤을 자동으로 활성화 할 수 있습니다.

  • 이러한 기능은 이제 베타에서 G Suite Enterprise, G Suite Enterprise Essentials 및 G Suite Enterprise for Education 고객에게 제공됩니다.
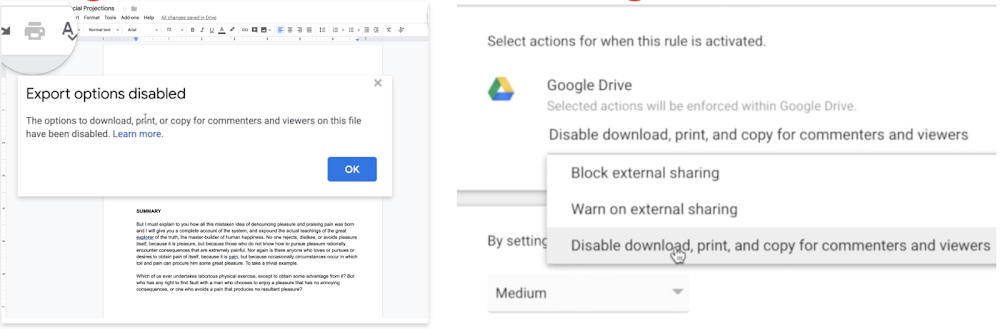
Data Loss Prevention.jpg


마지막으로 관리자가 앱 액세스를보다 간단하게 제어 할 수있게되었습니다. 관리자는 이미 OAuth 2.0을 사용하여 사용자의 G Suite 데이터에 액세스 할 수있는 타사 앱을 결정할 수 있습니다. 이제 앱 액세스 제어를 통해 G Suite 데이터에 액세스해야하는 각 앱에 대한 허용 목록을 만들지 않고도 앱이 API를 통해 G Suite 서비스에 액세스하지 못하도록 차단함으로써 시간을 절약 할 수 있습니다.


control app access.jpg


Google 클라우드에서는 안전과 보안이 최우선 순위이며, IT 관리자가 이러한 업데이트를 통해 조직을보다 쉽게 보호하면서 시간과 노력을 절약 할 수 있기를 바랍니다.


참고: 위 내용은 2020년 7월21일자 구글 공식 블로그 을 번역한 것입니다


댓글

이 블로그의 인기 게시물

Aside 브라우저, 이렇게 쓰고 있습니다: 대표 활용 사례와 직접 써 본 후기

AI BROWSER STORY "브라우저가 대신 클릭해 준다면?" Aside로 일하는 방법 탭 수십 개를 오가며 하던 조사, 정리, 게시, 점검. 이 반복 작업을 AI 브라우저 Aside에게 맡긴 사례를 소개합니다. 다른 사용자들의 대표 사례와 제가 직접 써 본 경험을 함께 담았습니다. 01 CONCEPT Aside는 어떤 브라우저일까? 한 줄 요약: "AI가 내 대신 웹사이트를 직접 조작해 주는 브라우저" 크롬이나 웨일은 사람이 직접 클릭하고 입력합니다. Aside는 여기에 AI 에이전트가 들어 있어서, "쿠팡에서 최근 주문한 커피 장바구니에 담아줘"처럼 말로 지시하면 AI가 화면을 읽고 클릭하고 입력하며 작업을 끝냅니다. 일반 브라우저 사람이 검색하고, 복사하고, 붙여넣고, 로그인하고, 정리합니다. 단계마다 내 손이 필요합니다. Aside 브라우저 목표만 말하면 AI가 여러 사이트를 오가며 여러 단계를 이어서 처리합니다. 사람은 확인과 승인만 합니다. 내 로그인 그대로 이미 로그인한 사이트를 그대로 조작합니다. 별도 연동이나 API 설정이 필요 없습니다. 스킬 · 루틴 · 메모리 한 번 시킨 방식을 스킬로 저장하고, 주간·일간 루틴으로 자동 반복하며, 내 선호를 기억합니다. 브라우저 + 내 컴퓨터 웹 작업뿐 아니라 내 PC의 파일 읽기, 영상·문서 생성 같은 작업도 함께 처리합니다. Lasso(올가미) 선택 화면 영역을 드래그하거나 동그라미로 지정해 "이 부분 정리해줘"라고 전달합니다. 복사·붙여넣기가 필요 없습니다. 외부 도구 연결 CLI, MCP, Skill로 코딩 에이전트와 연동하고 Slack으로 원격 지시도 가능합니다. 모델 선택 원하는 AI 모델을 연결해 속도와 비용을 조절할 수 있습니다. 사용자 중에는 저렴한 모델을 붙여 주력으로 쓰는 분도 있습니다. 02 BACKGROUND 왜 AI 브라우저가 나왔을까? 챗봇은 ...

Muse와 OpenClaw: 같은 에이전트인가, 새로운 개인비서인가

개인 AI 에이전트 비교 · 2026년 9월 25일 Muse와 OpenClaw: 같은 에이전트인가, 새로운 개인비서인가 Muse가 OpenClaw 코드를 그대로 실행하는 클론이라는 증거는 없습니다. 다만 에이전트의 기본 구조와 제품 철학은 크게 닮았고, Muse의 새로움은 개념보다 배포 방식·보안 모델·대중화에 있습니다. 에이전트 개념은 OpenClaw ≈ Muse입니다. 구현은 다릅니다. OpenClaw가 사용자가 직접 운영하는 개방형 하니스라면, Muse는 Meta가 호스팅하는 소비자용 서비스입니다. 1. 왜 ‘일반인용 OpenClaw’라는 말이 나왔나 Muse 출시 뒤 초기 사용자들은 두 제품의 내부 파일 체계를 비교했습니다. SOUL.md , IDENTITY.md , USER.md , MEMORY.md , AGENTS.md , TOOLS.md 같은 이름뿐 아니라, 에이전트의 성격과 행동 경계를 정하는 문장까지 비슷하다는 지적이 나왔습니다. The Verge도 두 제품이 핵심 파일 이름과 “Be genuinely helpful, not performatively helpful” 같은 문구를 공유한다고 보도했습니다. [2] 파일 규약 OpenClaw: 성격·사용자·기억·도구를 텍스트 파일로 관리합니다. Muse: 이름과 역할이 유사한 파일 체계가 관찰됐습니다. 제품 형태 공통점: 질문에 답하는 챗봇을 넘어 브라우저와 도구를 사용해 실제 일을 수행하는 개인 에이전트를 지향합니다. 논란의 핵심은 화면이 비슷하다는 정도가 아닙니다. 에이전트 하니스, 즉 모델이 기억·도구·규칙을 활용하도록 둘러싼 실행 구조와 성격 문서까지 닮았다는 점입니다. 2. Meta의 공식 설명 Meta Superintelligence Labs 제품 책임자 Nat Friedman은 Muse를 “처음부터 새로 만들었지만, 제품으로서는...

항공권 예약 그 이상 — Hermes Agent 326개 실사용 사례로 본 '에이전트 시대'의 실제 모습

항공권 예약 그 이상 — Hermes Agent 326개 실사용 사례로 본 '에이전트 시대'의 실제 모습 2026-10-05 · Nous Research 공식 발표 분석 Nous Research가 자사 X 계정을 통해 "Hermes Agent는 항공권 예약 그 이상이다"라며 실제 사용자 326개 사례 모음을 공개했다 ( 원문 트윗 · 전체 목록 ). X, Reddit, GitHub, YouTube, 블로그, 팟캐스트, 링크드인 등 11개 채널에서 수집된 이 사례들은 "에이전트가 실험실을 벗어나 실제로 무엇을 하고 있는가"를 보여주는 꽤 정직한 스냅샷이다. 1. 숫자로 보는 구도 326개 사례는 15개 카테고리로 분류되어 있다. 압도적 1위는 역시 개발 워크플로우지만, 2위인 '개인 비서'가 전체의 15%를 차지한다는 점이 주목할 만하다 — 비개발자 사용자층이 결코 작지 않다는 뜻이다. Dev Workflow 77 Personal Assistant 49 Integrations 32 Creative 26 Business Ops 23 Meta & Ecosystem 23 Cost Optimization 20 Privacy & Self-Hosted 13 Content Creation 12 Research 12 Enterprise 12 Messaging 11 출처 채널: Discord 116 · X/Twitter 61 · Reddit 60 · GitHub 38 · Blog 20 · YouTube 17 · GitHub Gist 4 · Hacker News 4 · LinkedIn 3 · Podcast 2 · Product Hunt 1 2. 다섯 가지 패턴 ① "24시간 켜져 있는 직원" 서사가 압도적으로 많다 $175짜리 중고 Dell OptiPlex, 라즈베리파이5, 5년 된 고장난 GPU 노트북처럼 저사양 장비에서 Her...

Jev는 더 빠른 챗봇이 아니다: System One Model의 역할과 기업 활용 가능성

한 줄 요약: Jev는 글을 생성하는 챗봇이 아니라, 소프트웨어가 직접 사용할 판단값과 확률을 100ms 내외로 빠르게 반환하는 System One 의사결정 전용 모델 이다. 최근 AI 개발자 커뮤니티에서 Jev 가 빠르게 주목받고 있다. 항공권을 약 7초 만에 찾고, 광고 수백 개를 수십 초 안에 분석하고, 논문 1,018편을 0.08달러에 분류했다는 사례들이 등장했다. 숫자만 보면 새로운 초고속 생성형 AI처럼 보인다. 하지만 Jev를 ChatGPT나 Claude의 더 빠르고 저렴한 대체품으로 이해하면 핵심을 놓친다. Jev는 글을 생성하는 AI가 아니라, 소프트웨어가 사용할 판단값을 빠르게 반환하는 의사결정 전용 모델이다. TypeSafe AI는 이를 새로운 모델 계열인 System One Model 이라고 부른다.[1] 이 글에서는 TypeSafe의 공식 발표와 개발 문서, 초기 활용 사례를 바탕으로 다음 질문에 답한다. Jev는 정확히 무엇인가? 기존 LLM과 무엇이 다른가? 어떤 업무에 유용한가? Hermes 같은 AI 에이전트와 어떻게 연결할 수 있는가? 기업 데이터와 개인정보를 외부 API로 보내는 보안 문제는 어떻게 봐야 하는가? 1. 기존 LLM이 자동화에서 부딪히는 문제 ChatGPT, Claude, Gemini와 같은 LLM은 기본적으로 사람이 읽는 문자열을 생성하는 모델 이다. 보고서 작성, 설명, 대화, 코드 생성에는 매우 강력하다. 그러나 기업의 업무 시스템이 필요한 것은 종종 긴 설명문이 아니다. 예를 들어 고객 문의가 들어왔을 때 프로그램이 알고 싶은 것은 다음과 같다. 어느 부서가 처리해야 하는가? 긴급도는 얼마인가? 환불 요청인가? 사람이 확인해야 하는가? 자동 처리해도 되는가? 일반 LLM에 이런 질문을 하면 자연스러운 문장이나 JSON을 생성하도록 프롬프트를 작성한 뒤, 결과를 다시 파싱하고 검증해야 한다...

Grok Bot이 드디어 이메일 주소를 가졌다 — 내 AI 비서에게 메일함을 열어준 날

AX NOTE Grok Bot이 드디어 이메일 주소를 가졌다 — 내 AI 비서에게 메일함을 열어준 날 글 · 찰리초이  |  AX 컨설턴트, AI 강사, 유튜브 '찰리초이 스토리'  |  2026.10.10 오늘 아침, 제 AI 비서가 자기 이메일 주소를 갖게 됐습니다. 채팅창에 한 줄 말했을 뿐인데, 몇 분 뒤에는 메일을 주고받고 있었어요. 그동안 Grok Bot은 제 일정과 자료를 도와주긴 했지만, 외부 세상과 닿는 '주소'는 없었습니다. 이번에 그게 생겼어요. 어떻게 만들었는지, 실제로 해 보니 어땠는지, 그리고 안전은 어떻게 챙기는지까지 겪은 순서대로 적어 봅니다. 01 한 줄이면 됩니다 10월 10일 아침, 채팅에 이렇게 말했습니다. 나 나를 위한 이메일을 설정해줘 GROK BOT @mail.grokbot.com 으로 쓸 수 있는 주소 후보를 확인해 드릴게요. 봇이 사용할 수 있는 주소 후보를 먼저 확인해 줬습니다. 제가 원한 charly 는 이미 다른 사람이 쓰고 있었고, 그래서 charlychoi 를 골랐어요. 확인 카드가 뜨고, 거기서 승인을 누르니 바로 개통됐습니다. 한 가지 기억해 둘 점이 있습니다. 한번 만든 주소는 영구적 입니다. 나중에 바꿀 수 있는 임시 값이 아니니, 승인 카드를 누르기 전에 아이디를 한 번 더 확인하세요. 저도 이 부분은 천천히 읽었습니다. 02 설정 방법, 다섯 단계 채팅으로 이메일 설정 요청 "나를 위한 이메일을 설정해줘" 정도면 충분합니다. 원하는 아이디 고르기 봇이 보여 주는 후보 중에서 고르거나, 직접 입력해도 됩니다. 이미 쓰는 아이디는 후보에서 걸러져요. 승인 카드로 확정 확인 카드에서 승인하면 그때 주소가 생성됩니다. 승인 전에는 아...