기본 콘텐츠로 건너뛰기

[G Suite 보안 강화] 사전 피싱 방지 및 관리 제어 기능을 통해 보안 강화


G Suite 고객이 새로운 사전 피싱 방지 및 관리 제어 기능을 통해 보안을 유지할 수 있도록 지원

보안 도구는 규모에 따라 배포 및 관리되는 위협을 막는 데만 효과적이지만 조직의 모든 구성원이 이러한 도구를 채택하도록 허용하는 것은 궁극적으로 사용하기 쉬운 방법에 달려 있습니다. G Suite는 IT 관리자가 액세스를 관리하고 장치를 제어하며 규정을 준수하고 데이터를 안전하게 유지할 수있는보다 간단한 방법을 항상 제공하고자하는 이유입니다.
오늘 Google은 20 개 이상의 업데이트를 발표하여 Google Cloud 고객의 보안 관리를 심화 및 확대했습니다. G Suite의 경우 이러한 기능 중 많은 기능이 기본적으로 켜져있어 조직에 적합한 보호 기능을 제공 할 수 있습니다. 그리고, 심지어 더 나은, 대부분의 경우 사용자는 일을 할 필요가 없습니다. 여기에 세부 사항이 있습니다.
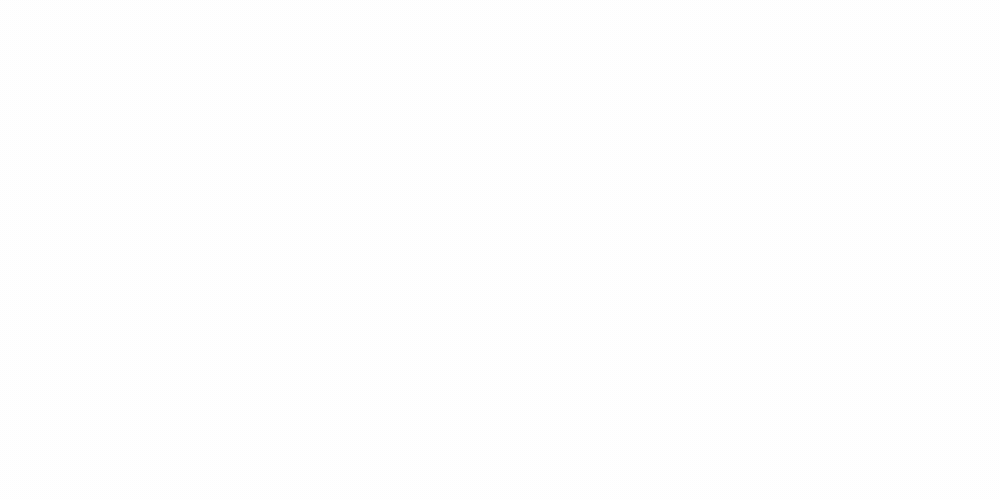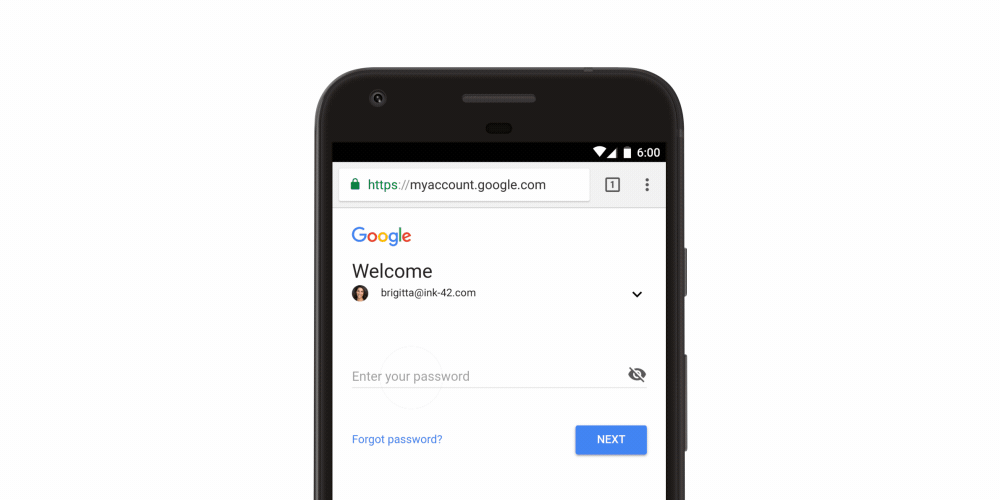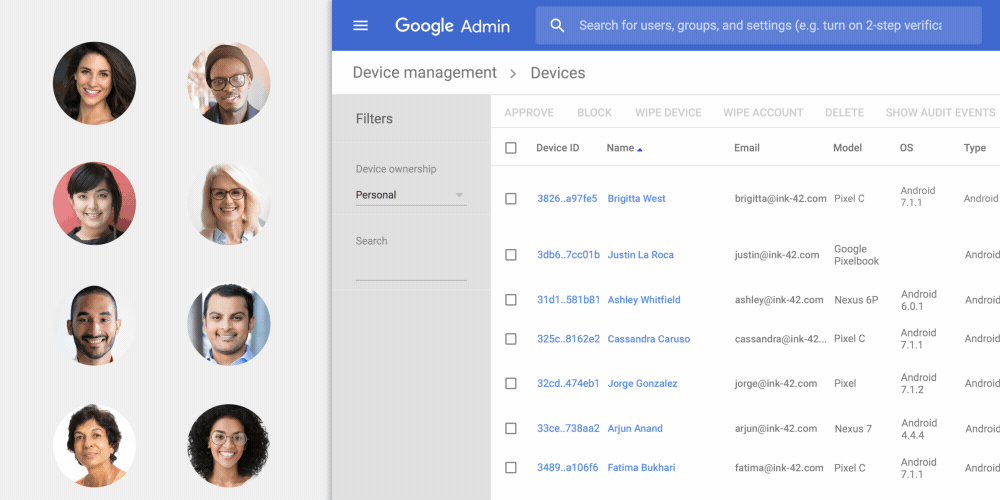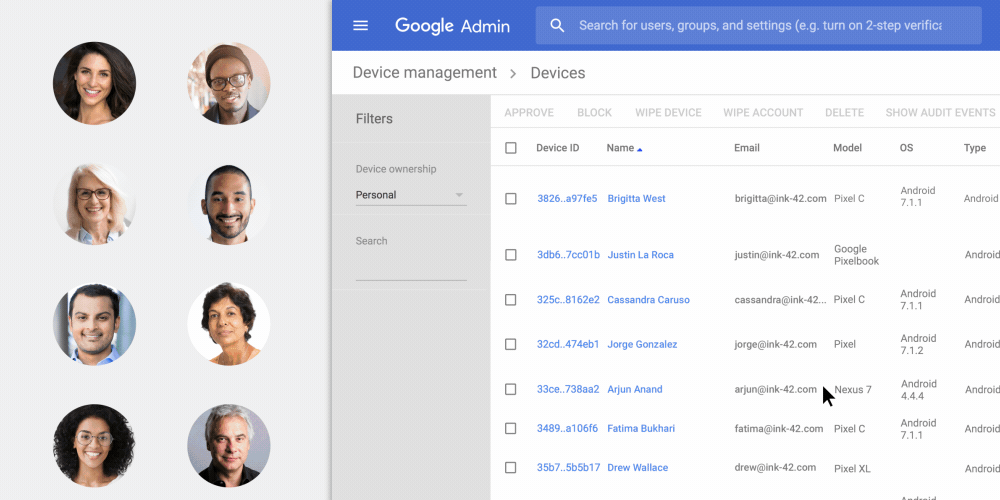
1. 새로운 고급 피싱 방지 기능을 사용하여 사용자 및 조직을 보호 할 수 있습니다.
우리는 수십억 개의 위협 표시기에 기계 학습 (ML)을 적용하고 모델을 진화시켜 피싱 공격이 될 수있는 것을 신속하게 식별합니다. 이러한 자기 학습 ML 모델의 정보는 의심스러운 콘텐츠를 신고하는 데 도움이됩니다. 동시에 최신 피싱 보안 컨트롤을 구성하여 Google에서 권장하는 최신 방어 기능을 자동으로 사용하도록 설정할 수 있습니다.
이러한 새로운 기본 보호 장치는 다음을 수행 할 수 있습니다.
  • 암호화 된 첨부 파일이나 임베디드 스크립트가있는 신뢰할 수없는 보낸 사람의 지메일에 자동으로 플래그를 지정합니다.
  • 직원 이름을 스푸핑하려고하거나 자신의 도메인과 비슷한 도메인에서 온 이메일을 경고합니다.
  • 인증되지 않은 이메일에 플래그를 지정하여 스피어 피싱 공격에 대한 향상된 보호 기능을 제공합니다.
  • 피싱 표시기에 대한 이미지를 스캔하고 단축 URL을 확장하여 악의적 인 링크를 발견하십시오.
BEC (Business Email Compromise) 시나리오 (또는 누군가 중요한 정보를 얻기 위해 중역을 사칭하는 경우)의 99.9 % 이상이 자동으로 스팸 폴더로 이동되거나 사용자에게 이상 경고와 함께 플래그가 지정됩니다.
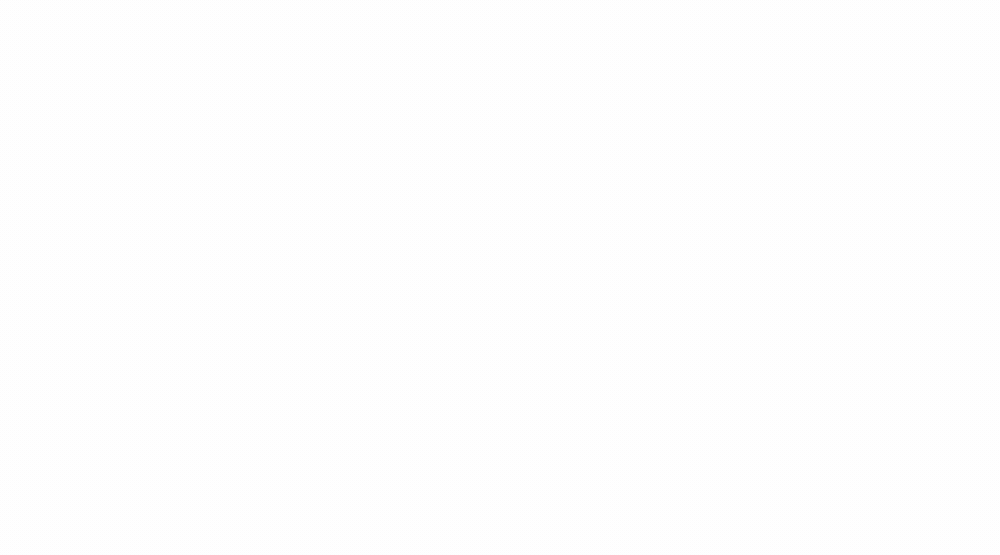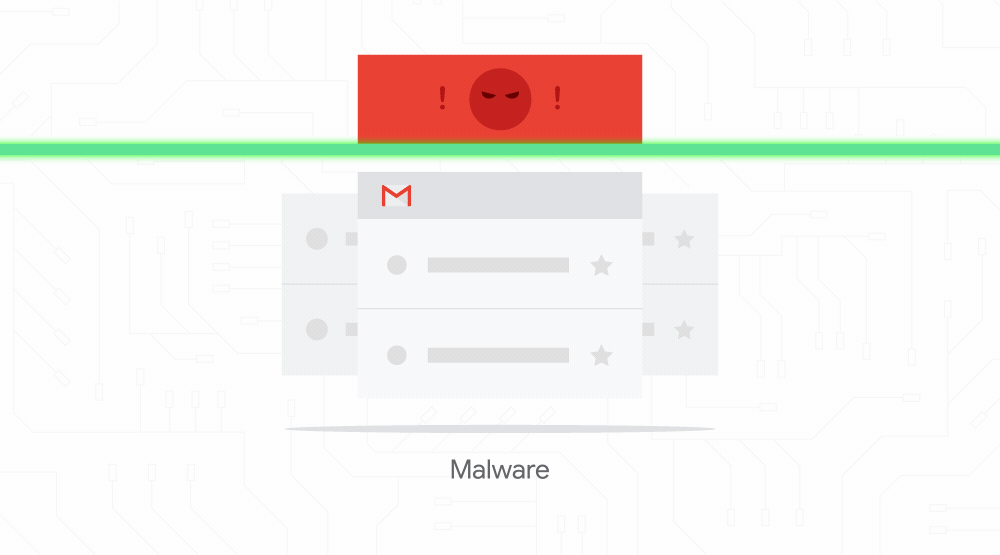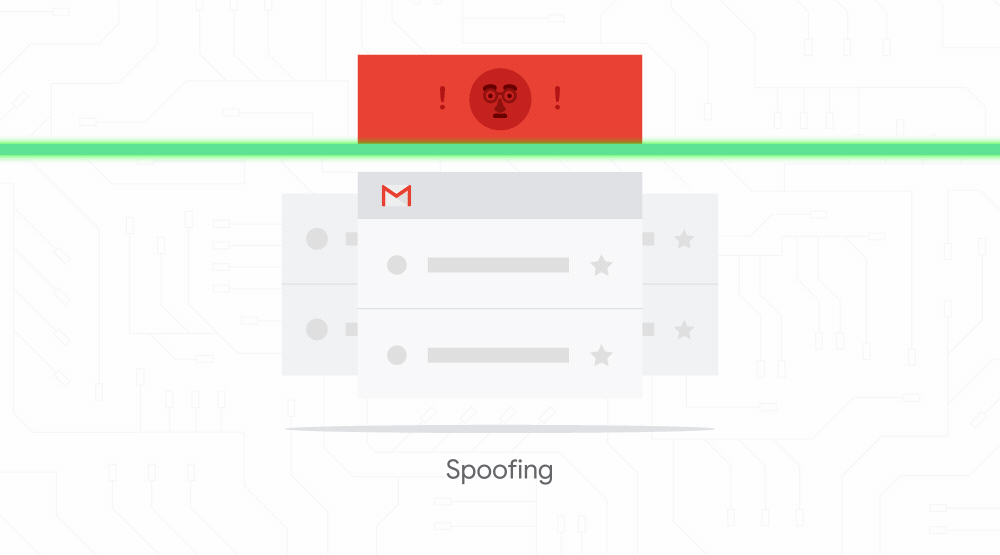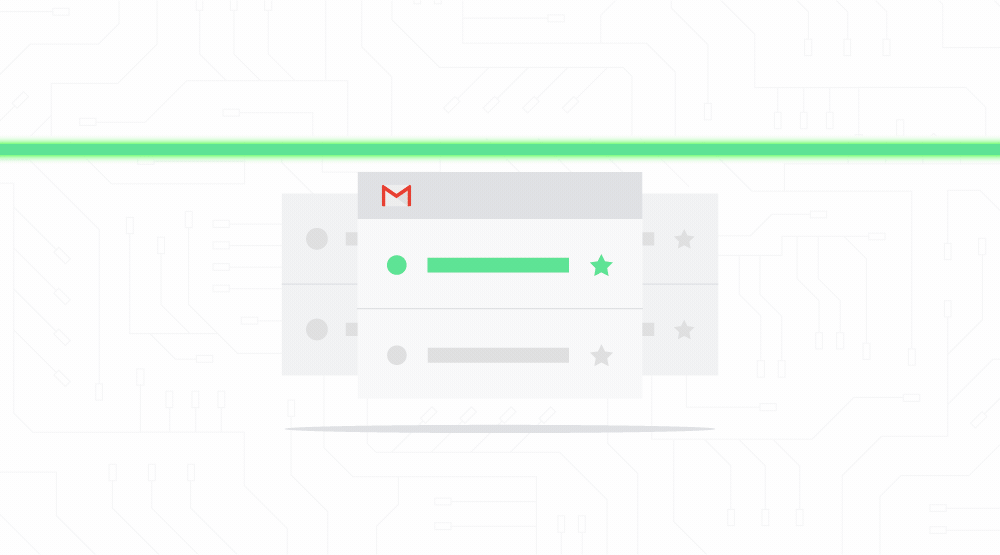
GIF 1: Project POM G Suite
2. 기본 모바일 관리 기능을 통해 모바일 장치를보다 강력하게 제어 할 수 있습니다.
모바일 장치와 같은 끝점을 안전하게 유지하는 것이 비즈니스가 데이터를 안전하게 유지하는 가장 좋은 방법 중 하나입니다. G Suite의 엔터프라이즈 급 모바일 관리 솔루션으로 이미 700 만 개 이상의 장치가 관리되고 있습니다. 새로운 사전 보안 설정을 통해 G Suite에 액세스하는 모바일 장치에 대한 기본 장치 관리가 자동으로 활성화됩니다.
이는 직원이 iOS 및 Android 기기에 프로필을 설치할 필요가 없음을 의미합니다. 또한 관리자가 보안 관리 기능을 추가하여 관리자를 도울 수 있음을 의미합니다.
  • 단일 대시 보드에서 기업 데이터에 액세스하는 장치를 확인하십시오.
  • Android 및 iOS의 선택적 계정 삭제로 비밀번호를 시행하고 기밀 데이터를 삭제합니다.
  • 사용자 개입이나 장치 프로필이 필요없이 Android 및 iOS 기기를 자동으로 보호합니다.
또한 기업이 사용자, 앱 및 장치를 중앙에서 관리 할 수있는 방법 인 Cloud Identity에 대한 업데이트를 발표 한 것을 눈치 챘을 것입니다. Cloud Identity에는 사용자 라이프 사이클 관리, 계정 보안, SSO, 강력한 장치 및 앱 관리 및 통합보고가 포함됩니다.
3. 잠재적 인 위협보다 앞서 나아갈 수있는 가시성과 통찰력을 제공하십시오.
클라우드에서 운영되는 IT 관리자는 보안 사고가 일어나기 전에 위협 요소 또는 작업 중단을 막기위한 도구, 가시성 및 보조 통찰력을 찾습니다. 이것이 올해 초에 G Suite의 보안 센터를 도입 한 이유입니다. 보안 센터는 조직의 데이터, 사용자 및 사용자를 보호하는 데 도움이되는 보안 분석, 실용적인 통찰력 및 우수 사례 권장 사항을 제공하는 도구입니다.
오늘은 G Suite의 보안 센터에 추가 된 내용을 소개합니다.
Gif 2: Project POM G Suite
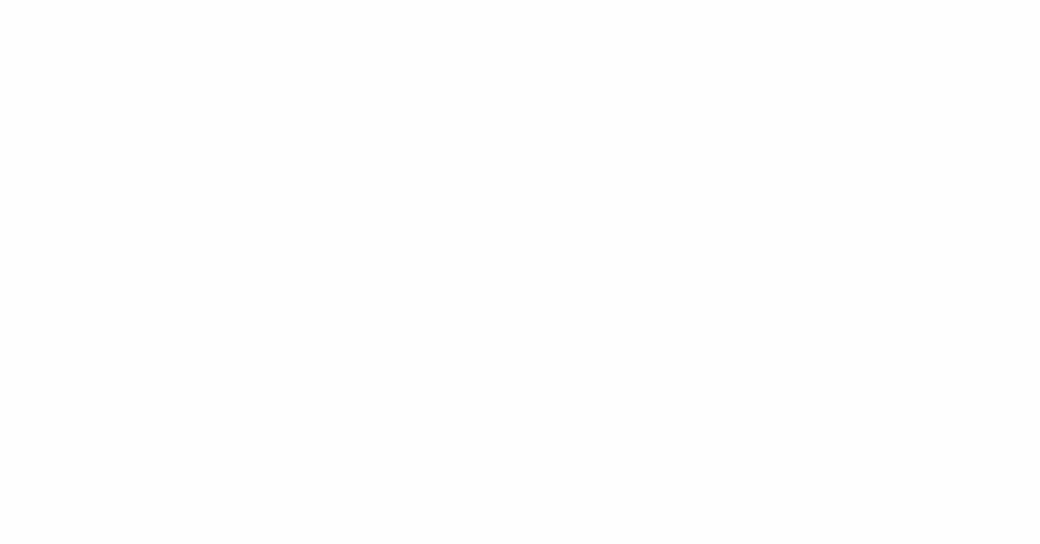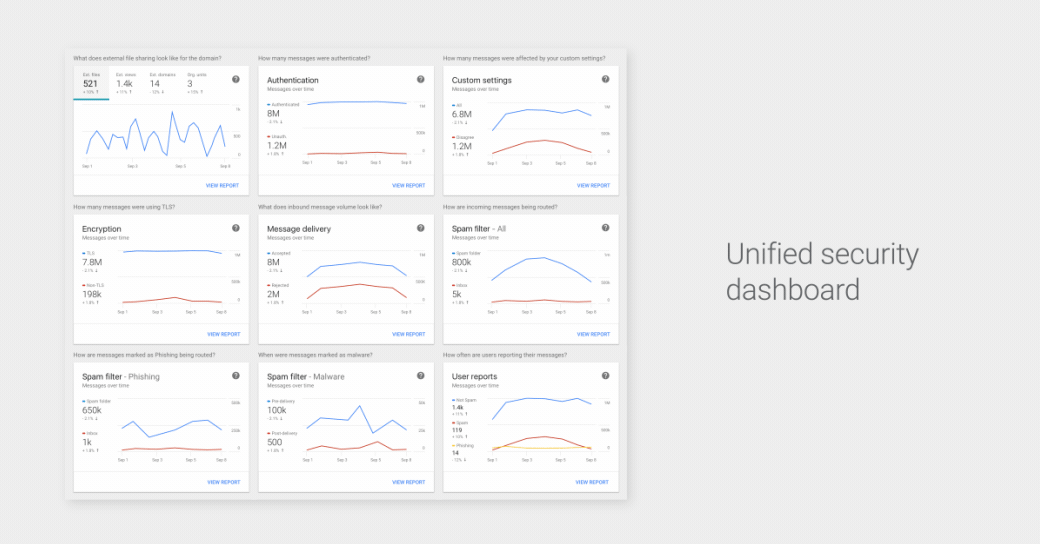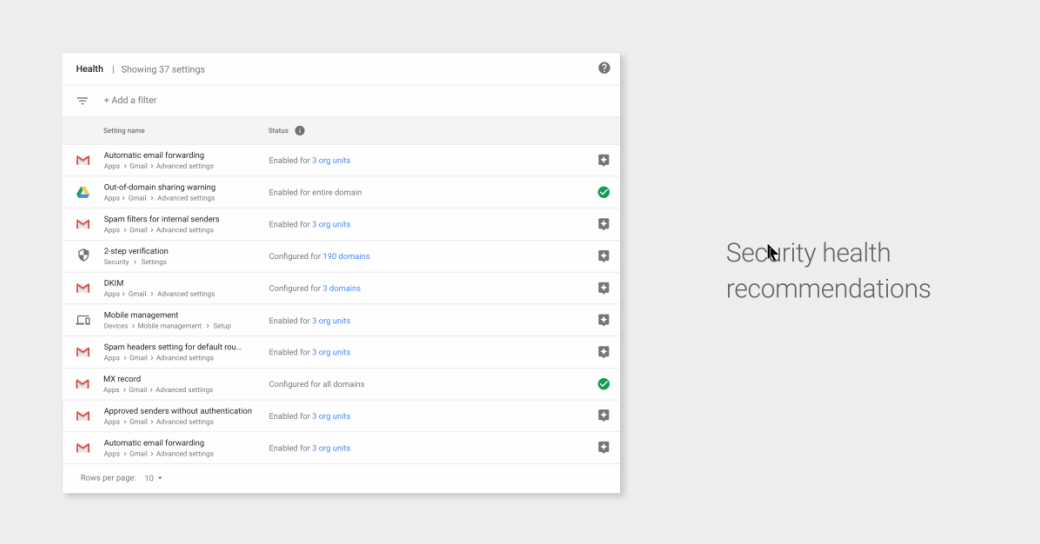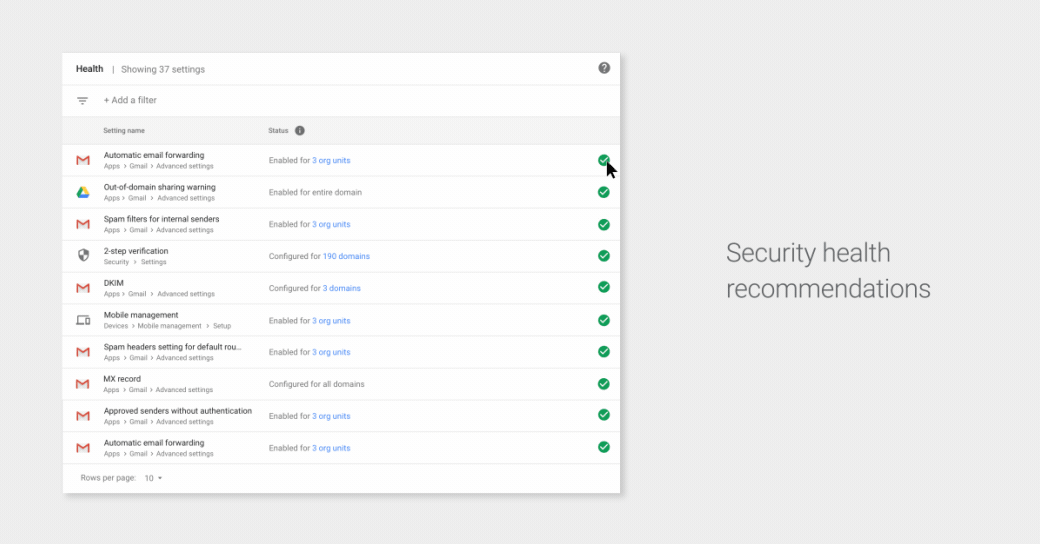
  • 새로운 보안 차트는 링크가 없을 수도있는 피싱 전자 메일에 특히 초점을 맞춘 OAuth 활동 및 BEC (Business Email Compromise) 사기 위협을 보여줍니다.
  • 새로운 모바일 관리 차트는 IT 관리자가 활동 분석을 검사하고 장치가 도용되거나 뿌리 또는 jailbroken되었을 때뿐만 아니라 의심스러운 장치 활동이 감지되었을 때 표시합니다.
  • 조직에서 가장 중요한 것에 집중할 수 있도록 대시 보드를 재구성하는 방법.
  • 조직의 보안 상태를 분석하고 보안 키 배포 및 피싱 사기에 대한 보호에 대한 사용자 지정 조언을 얻는 방법
Gif 3: Project POM G Suite
G Suite 보안 센터를 처음 사용하는 경우 이 지침을 참조하여 시작하십시오.

4. 팀 드라이브를 위한 내장 보호 기능 및 컨트롤 제공
기업은 엄청난 양의 콘텐츠를 공유하고 저장하므로 관리자는이 데이터를 보호하기 위해 더 많은 제어가 필요합니다. 따라서 우리는 새로운 보안 컨트롤로 팀 드라이브를 향상시켜 민감도가 높은 컨텐츠를 보호 할 수있는 더 많은 방법을 제공합니다. 이제 정보 권한 관리 (IRM) 컨트롤을 사용하여 데이터를 보호 할 수 있으므로 회사 아이디어가 "자신의 것"으로 유지 될 것이라고 확신 할 수 있습니다.
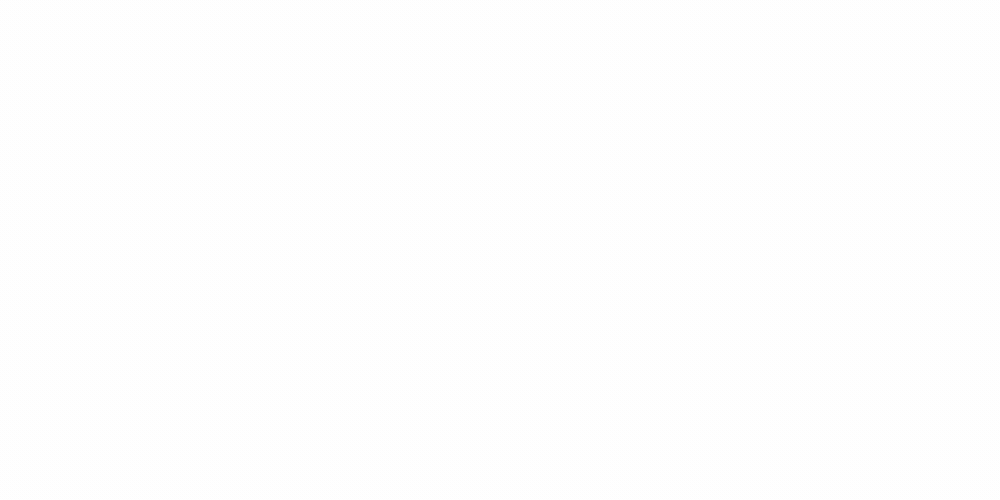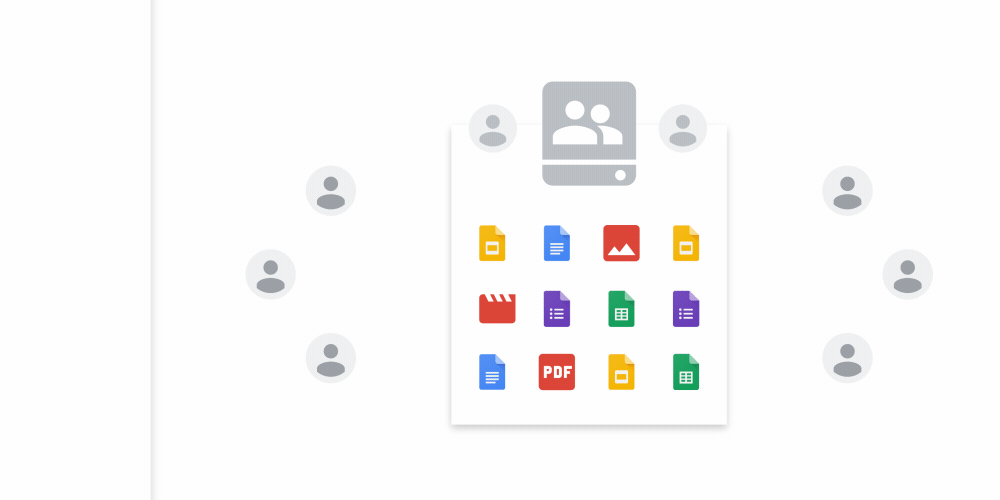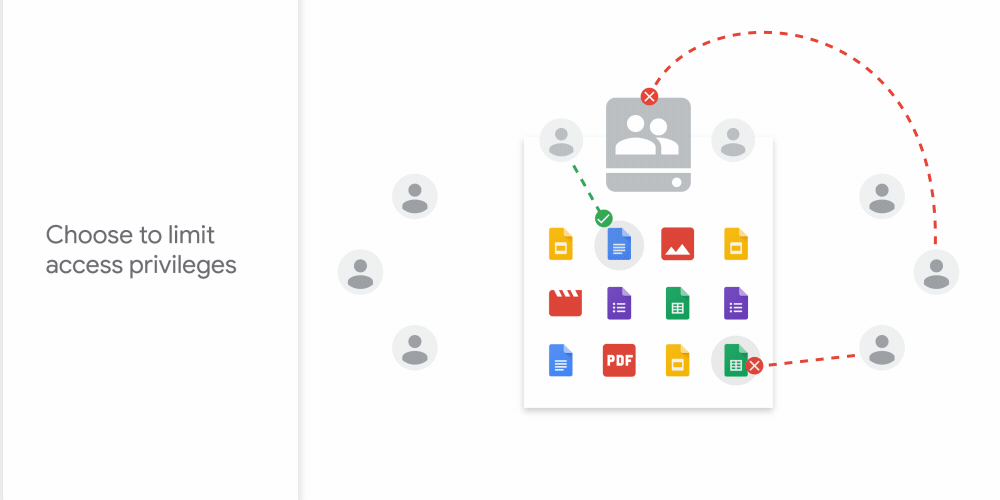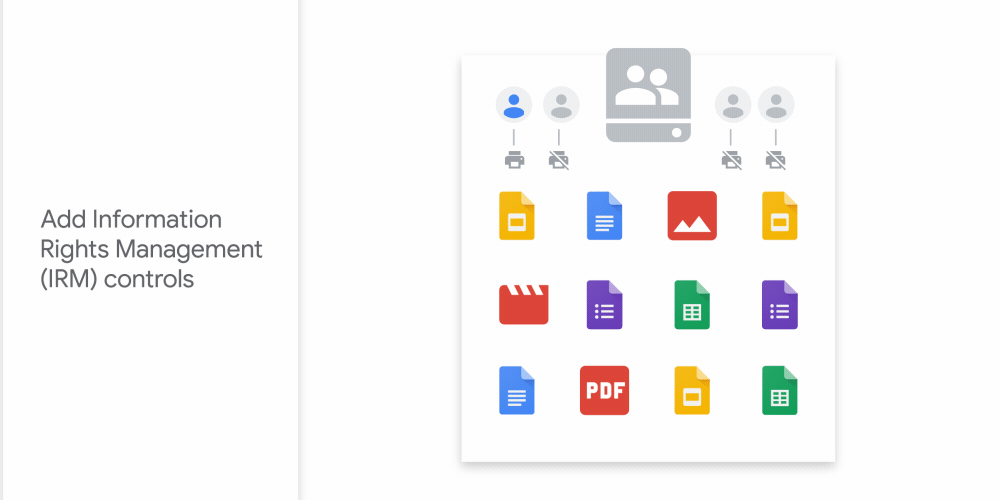
Gif 4: Project POM G Suite
특정 업데이트에는 팀 드라이브의 설정을 다음과 같이 수정하는 기능이 포함됩니다.
  • 팀 드라이브 구성원 또는 도메인의 사용자 만 파일 액세스 권한을 제한하십시오.
  • 팀 드라이브 내에서 파일을 인쇄, 다운로드 및 복사하지 못하도록 IRM 컨트롤을 추가하십시오.
팀 드라이브를 위한 새로운 보안 기능은 앞으로 몇 주 동안 출시 될 예정입니다.
피싱 및 모바일 관리 컨트롤은 현재 모든 G Suite 버전에서 사용할 수 있으며 앞으로 몇 주 내에 팀 드라이브 컨트롤을 사용할 수 있습니다. G Suite Enterprise 고객 인 경우 관리 콘솔에서 보안 센터에 액세스 할 수 있습니다.

참고 - 위 내용은 구글 공식 블로그 https://goo.gl/JprbC3 를 번역한 것입니다.

--------------

G Suite/Chromebook 전문 블로그 -  charlychoi.blogspot.kr

댓글

이 블로그의 인기 게시물

초파리 뇌가 게임하고 로봇을 조종한다? 커넥톰 AI의 원리와 현실

CONNECTOME × AI 초파리 뇌가 게임하고 로봇을 조종한다? 커넥톰 AI가 실제로 하는 일과 하지 못하는 일을, Doom과 드론 사례로 구분해 봤습니다. 결론부터 말하면 완전히 거짓은 아닙니다. 다만 "살아 있는 뇌를 컴퓨터에 업로드했다"는 설명은 틀립니다. 139,255 2024년 공개된 성체 암컷 초파리 뇌의 뉴런 수 5,450만 같은 커넥톰에 기록된 화학 시냅스 수 1억 2,500만 2026년 수컷 중추신경계 지도에 포함된 시냅스 연결 먼저, 무엇이 공개된 것인가 2024년 FlyWire 연구진은 성체 암컷 초파리 한 마리의 뇌에서 139,255개 뉴런과 약 5,450만 개 화학 시냅스를 재구성했습니다. 세포 유형과 뇌 영역, 신경전달물질 예측도 함께 공개했습니다. [1] 2026년에는 수컷 초파리의 뇌와 복측신경삭까지 연결한 지도가 나왔습니다. 16만6천 개가 넘는 뉴런과 1억2,500만 개 시냅스 연결을 담아, 감각이 움직임으로 이어지는 경로까지 연구할 수 있게 됐습니다. [2] 연구진은 전자현미경 사진에서 AI로 뉴런 경계를 분리하고 3차원으로 이어 붙입니다. AI가 잘못 합치거나 끊은 부분은 사람이 검수합니다. 커넥톰은 도로 지도에 가깝습니다. 도로가 어디로 이어지는지는 보여주지만, 지금 차가 어디를 달리는지, 신호등이 어떻게 바뀌는지, 운전자가 어디로 가려는지까지 알려주지는 않습니다. 커넥톰은 죽은 조직에서 얻은 정적 구조입니다. 순간의 막전위와 발화 패턴, 정확한 시냅스 강도, 호르몬 상태, 배고픔 같은 내부 상태는 온전히 담겨 있지 않습니다. 정적인 배선도에 어떻게 행동을 넣나 1. 그래프로 바꾼다 뉴런을 노드, 시냅스를 방향이 있는 연결로 표현합니다. 시냅스 수와 신경전달물질 예측은 가중치와 흥분·억제 부호의 출발점이 됩니다. 2. 시간 규칙을 넣는다 각 뉴런에 입력이 쌓이고 임계값을 넘으면 발화하는 수학 모델을 붙입니다. 대표적인 방...

Jev는 더 빠른 챗봇이 아니다: System One Model의 역할과 기업 활용 가능성

한 줄 요약: Jev는 글을 생성하는 챗봇이 아니라, 소프트웨어가 직접 사용할 판단값과 확률을 100ms 내외로 빠르게 반환하는 System One 의사결정 전용 모델 이다. 최근 AI 개발자 커뮤니티에서 Jev 가 빠르게 주목받고 있다. 항공권을 약 7초 만에 찾고, 광고 수백 개를 수십 초 안에 분석하고, 논문 1,018편을 0.08달러에 분류했다는 사례들이 등장했다. 숫자만 보면 새로운 초고속 생성형 AI처럼 보인다. 하지만 Jev를 ChatGPT나 Claude의 더 빠르고 저렴한 대체품으로 이해하면 핵심을 놓친다. Jev는 글을 생성하는 AI가 아니라, 소프트웨어가 사용할 판단값을 빠르게 반환하는 의사결정 전용 모델이다. TypeSafe AI는 이를 새로운 모델 계열인 System One Model 이라고 부른다.[1] 이 글에서는 TypeSafe의 공식 발표와 개발 문서, 초기 활용 사례를 바탕으로 다음 질문에 답한다. Jev는 정확히 무엇인가? 기존 LLM과 무엇이 다른가? 어떤 업무에 유용한가? Hermes 같은 AI 에이전트와 어떻게 연결할 수 있는가? 기업 데이터와 개인정보를 외부 API로 보내는 보안 문제는 어떻게 봐야 하는가? 1. 기존 LLM이 자동화에서 부딪히는 문제 ChatGPT, Claude, Gemini와 같은 LLM은 기본적으로 사람이 읽는 문자열을 생성하는 모델 이다. 보고서 작성, 설명, 대화, 코드 생성에는 매우 강력하다. 그러나 기업의 업무 시스템이 필요한 것은 종종 긴 설명문이 아니다. 예를 들어 고객 문의가 들어왔을 때 프로그램이 알고 싶은 것은 다음과 같다. 어느 부서가 처리해야 하는가? 긴급도는 얼마인가? 환불 요청인가? 사람이 확인해야 하는가? 자동 처리해도 되는가? 일반 LLM에 이런 질문을 하면 자연스러운 문장이나 JSON을 생성하도록 프롬프트를 작성한 뒤, 결과를 다시 파싱하고 검증해야 한다...

Aside 브라우저, 이렇게 쓰고 있습니다: 대표 활용 사례와 직접 써 본 후기

AI BROWSER STORY "브라우저가 대신 클릭해 준다면?" Aside로 일하는 방법 탭 수십 개를 오가며 하던 조사, 정리, 게시, 점검. 이 반복 작업을 AI 브라우저 Aside에게 맡긴 사례를 소개합니다. 다른 사용자들의 대표 사례와 제가 직접 써 본 경험을 함께 담았습니다. 01 CONCEPT Aside는 어떤 브라우저일까? 한 줄 요약: "AI가 내 대신 웹사이트를 직접 조작해 주는 브라우저" 크롬이나 웨일은 사람이 직접 클릭하고 입력합니다. Aside는 여기에 AI 에이전트가 들어 있어서, "쿠팡에서 최근 주문한 커피 장바구니에 담아줘"처럼 말로 지시하면 AI가 화면을 읽고 클릭하고 입력하며 작업을 끝냅니다. 일반 브라우저 사람이 검색하고, 복사하고, 붙여넣고, 로그인하고, 정리합니다. 단계마다 내 손이 필요합니다. Aside 브라우저 목표만 말하면 AI가 여러 사이트를 오가며 여러 단계를 이어서 처리합니다. 사람은 확인과 승인만 합니다. 내 로그인 그대로 이미 로그인한 사이트를 그대로 조작합니다. 별도 연동이나 API 설정이 필요 없습니다. 스킬 · 루틴 · 메모리 한 번 시킨 방식을 스킬로 저장하고, 주간·일간 루틴으로 자동 반복하며, 내 선호를 기억합니다. 브라우저 + 내 컴퓨터 웹 작업뿐 아니라 내 PC의 파일 읽기, 영상·문서 생성 같은 작업도 함께 처리합니다. Lasso(올가미) 선택 화면 영역을 드래그하거나 동그라미로 지정해 "이 부분 정리해줘"라고 전달합니다. 복사·붙여넣기가 필요 없습니다. 외부 도구 연결 CLI, MCP, Skill로 코딩 에이전트와 연동하고 Slack으로 원격 지시도 가능합니다. 모델 선택 원하는 AI 모델을 연결해 속도와 비용을 조절할 수 있습니다. 사용자 중에는 저렴한 모델을 붙여 주력으로 쓰는 분도 있습니다. 02 BACKGROUND 왜 AI 브라우저가 나왔을까? 챗봇은 ...

Muse와 OpenClaw: 같은 에이전트인가, 새로운 개인비서인가

개인 AI 에이전트 비교 · 2026년 9월 25일 Muse와 OpenClaw: 같은 에이전트인가, 새로운 개인비서인가 Muse가 OpenClaw 코드를 그대로 실행하는 클론이라는 증거는 없습니다. 다만 에이전트의 기본 구조와 제품 철학은 크게 닮았고, Muse의 새로움은 개념보다 배포 방식·보안 모델·대중화에 있습니다. 에이전트 개념은 OpenClaw ≈ Muse입니다. 구현은 다릅니다. OpenClaw가 사용자가 직접 운영하는 개방형 하니스라면, Muse는 Meta가 호스팅하는 소비자용 서비스입니다. 1. 왜 ‘일반인용 OpenClaw’라는 말이 나왔나 Muse 출시 뒤 초기 사용자들은 두 제품의 내부 파일 체계를 비교했습니다. SOUL.md , IDENTITY.md , USER.md , MEMORY.md , AGENTS.md , TOOLS.md 같은 이름뿐 아니라, 에이전트의 성격과 행동 경계를 정하는 문장까지 비슷하다는 지적이 나왔습니다. The Verge도 두 제품이 핵심 파일 이름과 “Be genuinely helpful, not performatively helpful” 같은 문구를 공유한다고 보도했습니다. [2] 파일 규약 OpenClaw: 성격·사용자·기억·도구를 텍스트 파일로 관리합니다. Muse: 이름과 역할이 유사한 파일 체계가 관찰됐습니다. 제품 형태 공통점: 질문에 답하는 챗봇을 넘어 브라우저와 도구를 사용해 실제 일을 수행하는 개인 에이전트를 지향합니다. 논란의 핵심은 화면이 비슷하다는 정도가 아닙니다. 에이전트 하니스, 즉 모델이 기억·도구·규칙을 활용하도록 둘러싼 실행 구조와 성격 문서까지 닮았다는 점입니다. 2. Meta의 공식 설명 Meta Superintelligence Labs 제품 책임자 Nat Friedman은 Muse를 “처음부터 새로 만들었지만, 제품으로서는...

항공권 예약 그 이상 — Hermes Agent 326개 실사용 사례로 본 '에이전트 시대'의 실제 모습

항공권 예약 그 이상 — Hermes Agent 326개 실사용 사례로 본 '에이전트 시대'의 실제 모습 2026-10-05 · Nous Research 공식 발표 분석 Nous Research가 자사 X 계정을 통해 "Hermes Agent는 항공권 예약 그 이상이다"라며 실제 사용자 326개 사례 모음을 공개했다 ( 원문 트윗 · 전체 목록 ). X, Reddit, GitHub, YouTube, 블로그, 팟캐스트, 링크드인 등 11개 채널에서 수집된 이 사례들은 "에이전트가 실험실을 벗어나 실제로 무엇을 하고 있는가"를 보여주는 꽤 정직한 스냅샷이다. 1. 숫자로 보는 구도 326개 사례는 15개 카테고리로 분류되어 있다. 압도적 1위는 역시 개발 워크플로우지만, 2위인 '개인 비서'가 전체의 15%를 차지한다는 점이 주목할 만하다 — 비개발자 사용자층이 결코 작지 않다는 뜻이다. Dev Workflow 77 Personal Assistant 49 Integrations 32 Creative 26 Business Ops 23 Meta & Ecosystem 23 Cost Optimization 20 Privacy & Self-Hosted 13 Content Creation 12 Research 12 Enterprise 12 Messaging 11 출처 채널: Discord 116 · X/Twitter 61 · Reddit 60 · GitHub 38 · Blog 20 · YouTube 17 · GitHub Gist 4 · Hacker News 4 · LinkedIn 3 · Podcast 2 · Product Hunt 1 2. 다섯 가지 패턴 ① "24시간 켜져 있는 직원" 서사가 압도적으로 많다 $175짜리 중고 Dell OptiPlex, 라즈베리파이5, 5년 된 고장난 GPU 노트북처럼 저사양 장비에서 Her...